مقدمه
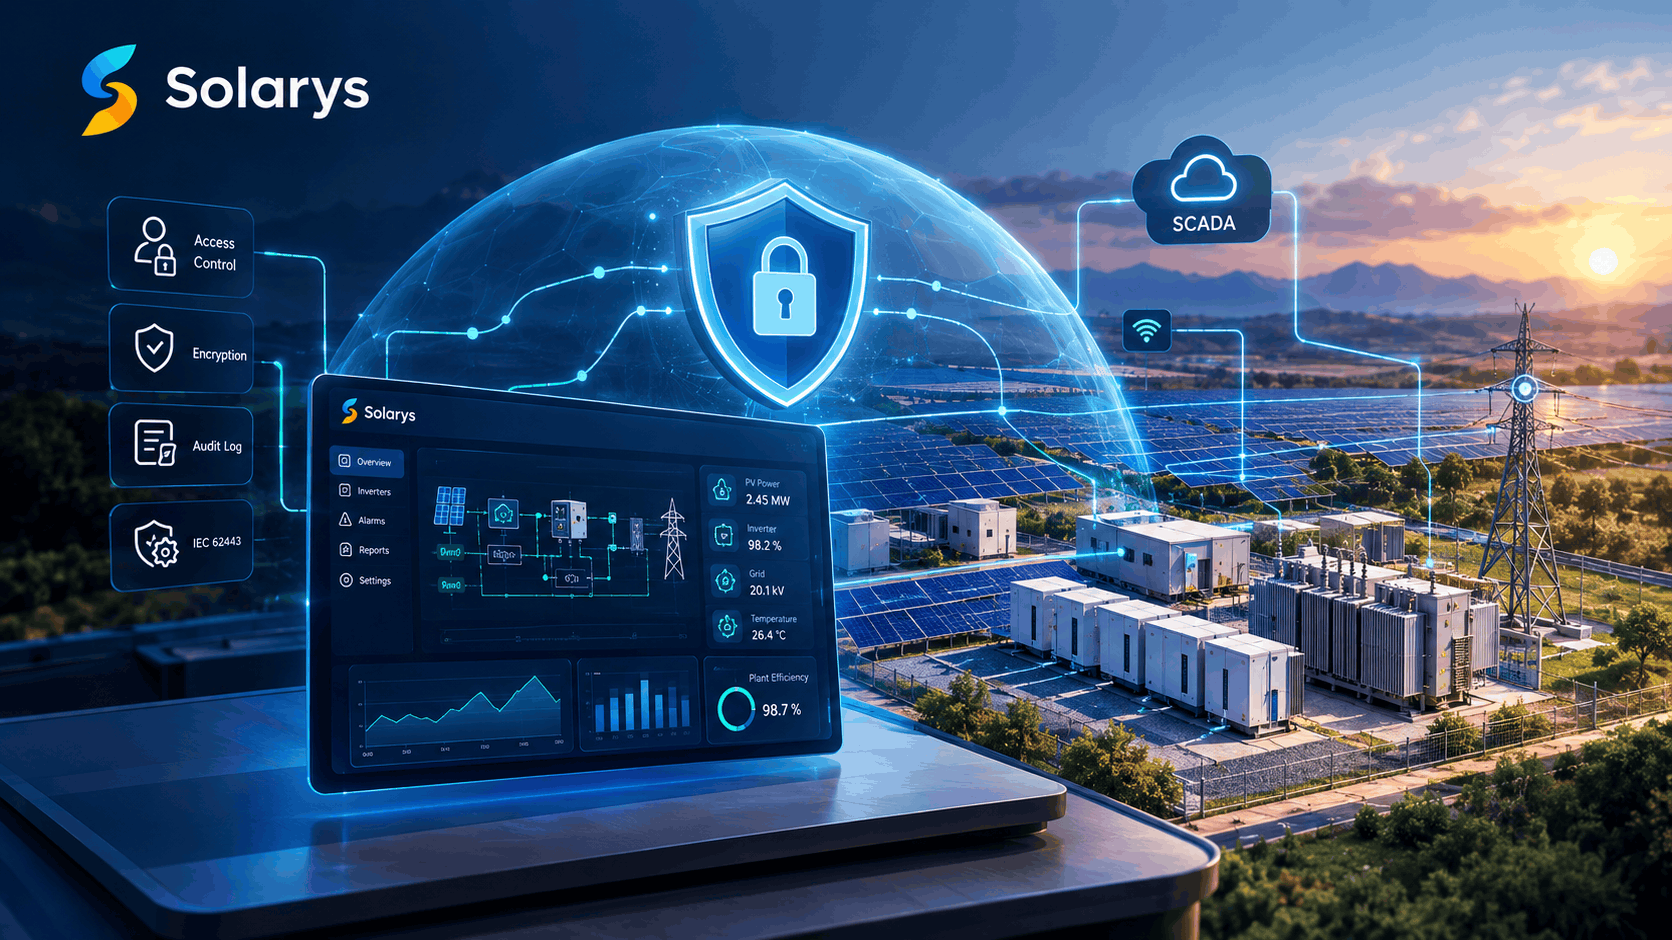
نیروگاه خورشیدی فقط از پنلها، اینورترها و تجهیزات الکتریکی تشکیل نشده است؛ بخش مهمی از بهرهبرداری آن به شبکه ارتباطی و سامانههای نرمافزاری وابسته است که اطلاعات تجهیزات را جمعآوری و وضعیت نیروگاه را کنترل میکنند.
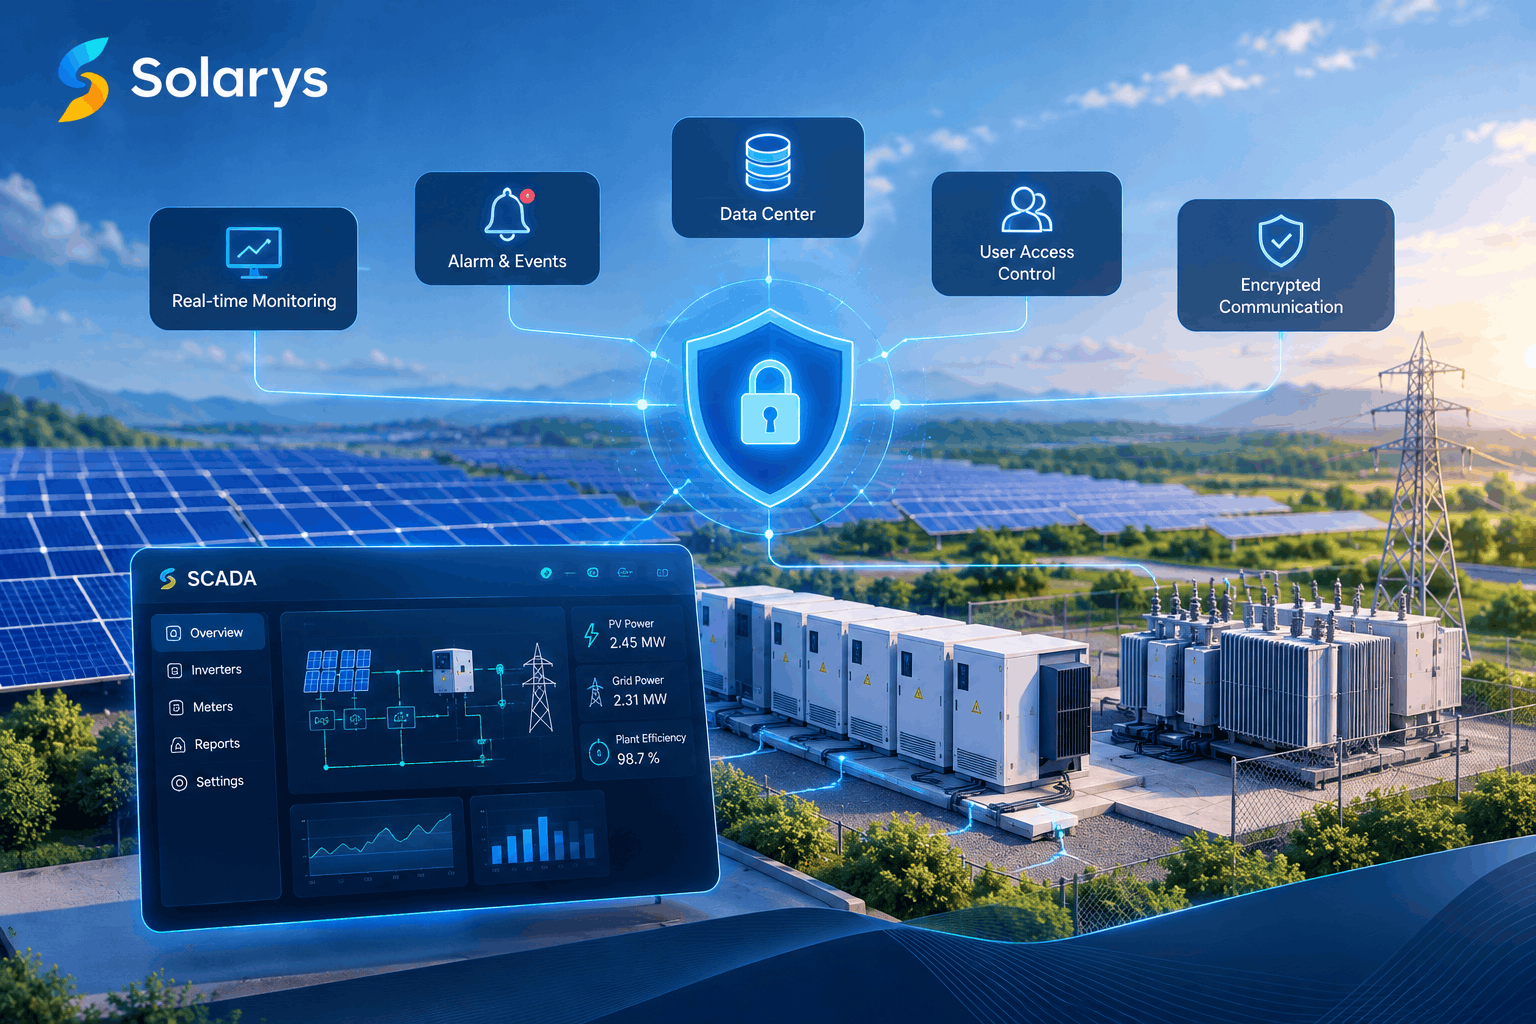
سیستم SCADA امکان پایش تجهیزات، مشاهده هشدارها و در برخی پروژهها ارسال فرمانهای کنترلی را فراهم میکند. به همین دلیل، امنیت سایبری این سامانه اهمیت زیادی دارد. دسترسی غیرمجاز، ارتباطات ناامن یا تغییر تنظیمات بدون مجوز میتواند بر پایداری، قابلیت اطمینان و حتی ایمنی عملیات نیروگاه تأثیر بگذارد.
امنیت سایبری سیستم اسکادا فقط به نصب فایروال یا استفاده از رمز عبور قوی محدود نمیشود؛ بلکه باید شبکه، تجهیزات، نرمافزار، کاربران و فرایندهای عملیاتی را بهصورت یکپارچه پوشش دهد.
امنیت سایبری SCADA چیست؟
امنیت سایبری SCADA مجموعهای از سیاستها، فناوریها و اقدامات کنترلی برای محافظت از سامانههای نظارت و کنترل صنعتی در برابر دسترسی غیرمجاز، دستکاری دادهها، اختلال در ارتباطات و تهدیدهای سایبری است.
در نیروگاه خورشیدی، این امنیت باید چند بخش را پوشش دهد:
سرور و نرمافزار مانیتورینگ
شبکه ارتباطی تجهیزات و اینورترها
ایستگاههای کاری و پنل اپراتورها
تجهیزات کنترلی و حفاظتی
حسابهای کاربری و دسترسی پیمانکاران
ارتباطات راه دور و تبادل اطلاعات با سامانههای دیگر
تفاوت مهم امنیت IT و OT این است که در محیط OT، علاوه بر محرمانگی اطلاعات، استمرار عملکرد، قابلیت اطمینان و ایمنی تجهیزات فیزیکی نیز اهمیت زیادی دارند. بنابراین هر تغییر امنیتی باید بدون ایجاد اختلال غیرمجاز در فرایند بهرهبرداری اجرا شود.
مهمترین تهدیدهای امنیتی سیستم اسکادا نیروگاه خورشیدی
۱. دسترسی غیرمجاز به سامانه مانیتورینگ
استفاده از رمزهای عبور ضعیف، حسابهای کاربری مشترک یا باقی ماندن دسترسی کارکنان سابق میتواند راه ورود افراد غیرمجاز را باز کند.
در چنین شرایطی ممکن است اطلاعات نیروگاه مشاهده یا تغییر داده شوند و در سامانههایی که قابلیت کنترل دارند، فرمانهای غیرمجاز نیز ارسال شوند.
۲. اتصال ناامن شبکه IT و OT
شبکه IT معمولاً برای فعالیتهای اداری، ایمیل و دسترسی به اینترنت استفاده میشود، درحالیکه شبکه OT تجهیزات صنعتی و سامانههای کنترلی را به هم متصل میکند.
اتصال مستقیم و بدون محدودیت این دو شبکه میتواند دامنه تأثیر یک حادثه امنیتی را افزایش دهد. برای کاهش این ریسک، باید ارتباطات موردنیاز مشخص شوند و دسترسی میان بخشها از طریق فایروال و نواحی واسط کنترل شود.
۳. ارتباطات ناامن با تجهیزات
در برخی زیرساختهای صنعتی، پروتکلهای ارتباطی قدیمی یا تنظیمات نامناسب ممکن است حفاظت کافی در برابر شنود، دستکاری داده یا دستورات غیرمجاز فراهم نکنند.
برای مثال، صرف استفاده از Modbus TCP یا یک پروتکل صنعتی دیگر به معنای امن بودن ارتباط نیست. باید روش احراز هویت، رمزنگاری، محدودیت دسترسی و امنیت مسیر ارتباطی نیز بررسی شود.
۴. دسترسی راه دور بدون کنترل کافی
اتصال از راه دور برای پشتیبانی فنی، بررسی خطاها و مدیریت نیروگاه کاربرد دارد؛ اما باز گذاشتن دسترسی مستقیم به سرور یا تجهیزات کنترلی میتواند ریسک امنیتی ایجاد کند.
دسترسی پیمانکاران باید محدود به زمان، کاربر، تجهیزات و فعالیت موردنیاز باشد و امکان ثبت و بررسی اقدامات انجامشده وجود داشته باشد.
۵. بدافزارها و تجهیزات جانبی آلوده
رایانههای تعمیراتی، فلشمموریها و لپتاپ پیمانکاران ممکن است بهعنوان مسیر انتقال بدافزار به شبکه صنعتی عمل کنند. به همین دلیل، استفاده از تجهیزات جانبی باید تحت سیاست مشخص و همراه با کنترل امنیتی باشد.
چگونه از سیستم اسکادا نیروگاه خورشیدی محافظت کنیم؟
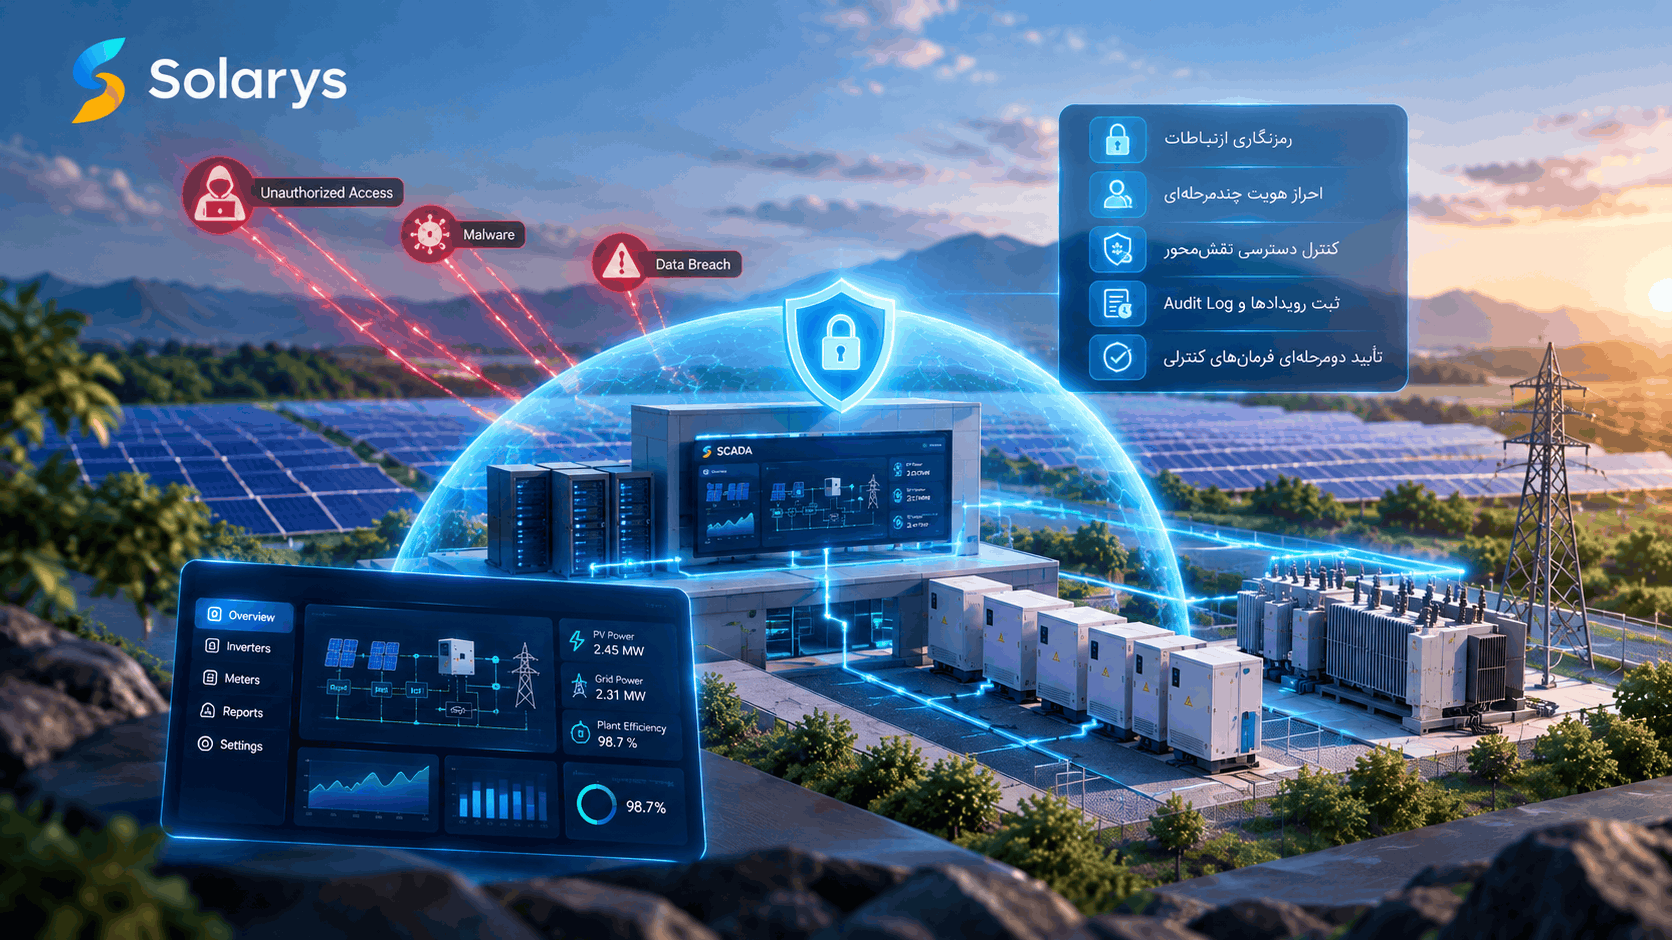
برای کاهش ریسکهای امنیتی، بهتر است چند لایه حفاظتی بهصورت همزمان در نظر گرفته شوند.
۱. تفکیک شبکه IT و OT
شبکه اداری و شبکه عملیاتی نباید بدون محدودیت به یکدیگر متصل باشند. با تقسیم شبکه به بخشهای مشخص، تعریف قوانین فایروال و استفاده از ناحیه واسط یا DMZ میتوان ارتباطات ضروری را کنترل کرد.
برای مثال، دسترسی به اطلاعات نیروگاه از شبکه سازمانی باید فقط از مسیرهای تعریفشده و مجاز انجام شود.
۲. احراز هویت و کنترل سطح دسترسی
هر کاربر باید حساب اختصاصی داشته باشد و فقط به امکانات موردنیاز شغل خود دسترسی پیدا کند. استفاده از احراز هویت چندمرحلهای، رمزهای عبور مناسب و حذف حسابهای غیرفعال نیز اهمیت دارد.
بهتر است دسترسی اپراتور، مدیر سیستم، کارشناس تعمیرات و پیمانکار خارجی از یکدیگر تفکیک شود. مشاهده اطلاعات نیروگاه نباید بهطور خودکار اجازه تغییر تنظیمات یا ارسال فرمان کنترلی ایجاد کند.
۳. رمزنگاری ارتباطات
ارتباط کاربران با سامانه باید از مسیرهای رمزنگاریشده مانند HTTPS/TLS انجام شود. برای ارتباط بین بخشهای مختلف شبکه نیز باید متناسب با قابلیت تجهیزات و پروتکل مورد استفاده، سازوکارهای امن انتخاب شوند.
نکته مهم این است که رمزنگاری ارتباط کاربر با داشبورد بهتنهایی امنیت تمام ارتباطات داخلی نیروگاه را تضمین نمیکند.
۴. ثبت رویدادها و فرمانهای کنترلی
ثبت رویدادها یا Audit Log کمک میکند مشخص شود چه کاربری، در چه زمانی و چه عملیاتی را انجام داده است.
موارد مهم برای ثبت عبارتاند از:
ورود و خروج کاربران
تلاشهای ناموفق برای ورود
تغییر تنظیمات و سطوح دسترسی
ارسال و تأیید فرمانهای کنترلی
تغییر وضعیت تجهیزات
رخدادهای امنیتی و ارتباطی
این اطلاعات برای بررسی رخدادهای مشکوک و پیگیری مسئولیت اقدامات اهمیت دارند.
۵. مدیریت بهروزرسانی و نسخه پشتیبان
بهروزرسانی سیستمعامل، نرمافزارها و تجهیزات باید با برنامه مشخص انجام شود. در محیط صنعتی، نصب بدون آزمایش بهروزرسانیها ممکن است باعث اختلال در ارتباطات یا عملکرد تجهیزات شود.
پیش از اعمال تغییرات مهم، تهیه نسخه پشتیبان از تنظیمات و اطلاعات ضروری است. همچنین باید امکان بازیابی سامانه در شرایط اضطراری بهصورت دورهای بررسی شود.
استاندارد IEC 62443 چه نقشی در امنیت اسکادا دارد؟
استاندارد خانواده IEC 62443 یکی از مراجع مهم امنیت سایبری سیستمهای اتوماسیون و کنترل صنعتی است. این مجموعه به موضوعاتی مانند ارزیابی ریسک، طراحی معماری امن، مدیریت دسترسی و حفاظت از اجزای سیستمهای صنعتی میپردازد.
یکی از مفاهیم مهم این استاندارد، تقسیم زیرساخت به Zone و Conduit است:
Zone: گروهی از تجهیزات یا بخشهایی از سیستم که نیازهای امنیتی مشابه دارند.
Conduit: مسیر ارتباطی کنترلشده میان Zoneها.
برای مثال، اینورترها و تجهیزات میدانی میتوانند در یک ناحیه قرار بگیرند و سرور مانیتورینگ در ناحیه دیگری باشد. ارتباط میان این دو بخش باید بر اساس نیاز عملیاتی و قوانین امنیتی مشخص شود.
برای آشنایی با ساختار این استاندارد میتوان به مجموعه استانداردهای ISA/IEC 62443 مراجعه کرد. همچنین راهنمای NIST SP 800-82 برای امنیت فناوری عملیاتی OT توصیههای کاربردی درباره معماری شبکه، تهدیدها و کنترلهای امنیتی ارائه میکند.
نقش Solarys در امنیت سایبری نیروگاه خورشیدی
امنیت یک سامانه مانیتورینگ باید از مرحله طراحی معماری تا نحوه استفاده روزمره کاربران در نظر گرفته شود.
در صفحه رسمی Solarys، مجموعهای از قابلیتهای امنیتی برای محافظت از ارتباطات و کنترل دسترسی معرفی شدهاند:
رمزنگاری ارتباط کاربران با TLS/HTTPS
احراز هویت چندمرحلهای
سطوح دسترسی نقشمحور
ثبت رویدادها و فرمانها در Audit Log
تأیید دومرحلهای برای فرمانهای کنترلی سوئیچگیر
امکان اجرای هسته سامانه بهصورت محلی و درون شبکه نیروگاه
این قابلیتها به کنترل بهتر دسترسی کاربران و قابلیت پیگیری عملیات کمک میکنند. معماری امنیتی Solarys نیز مطابق توضیحات محصول، با اصول IEC 62443 همراستا طراحی شده است؛ این عبارت بهمعنای دریافت گواهینامه رسمی از این استاندارد نیست.
برای مشاهده قابلیتهای سامانه، به صفحه اصلی Solarys مراجعه کنید.
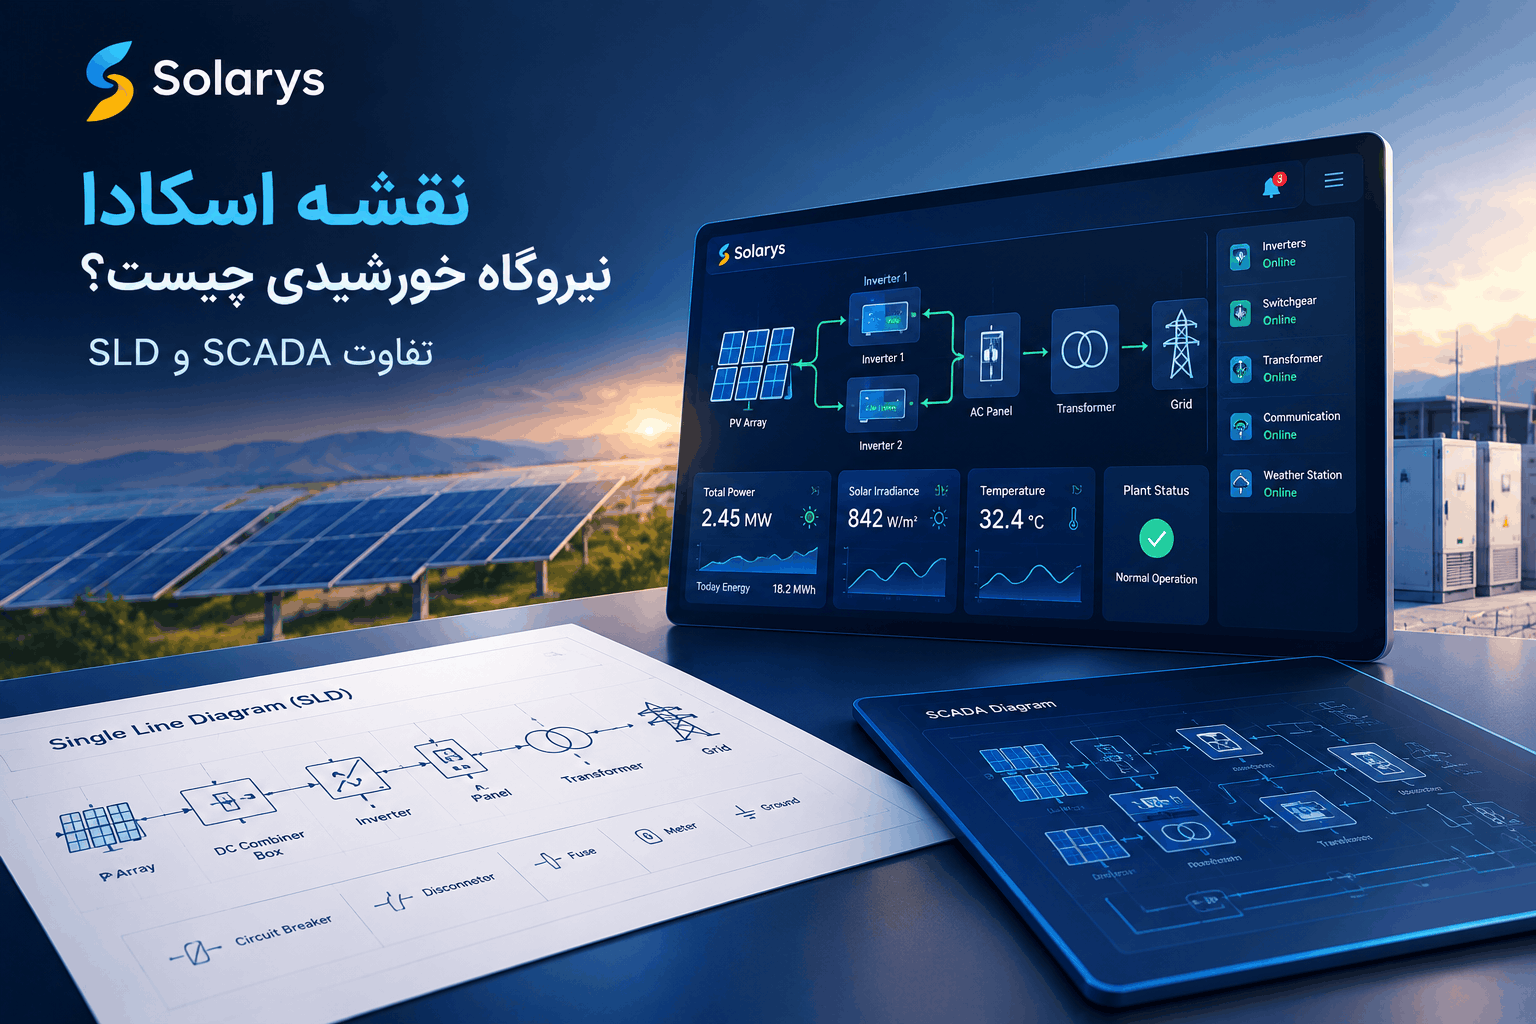
همچنین برای آشنایی با ساختار نقشههای عملیاتی و ارتباط آنها با تجهیزات، مقاله نقشه اسکادا نیروگاه خورشیدی چیست؟ تفاوت SCADA و SLD را مطالعه کنید.
چکلیست کوتاه امنیت اسکادا
برای ارزیابی اولیه وضعیت امنیتی یک نیروگاه خورشیدی، موارد زیر میتوانند مبنای بررسی باشند:
آیا حساب اختصاصی برای هر کاربر تعریف شده است؟
آیا احراز هویت چندمرحلهای فعال است؟
آیا سطح دسترسی کاربران بر اساس مسئولیت آنها تنظیم شده است؟
آیا شبکه IT از شبکه OT تفکیک شده است؟
آیا دسترسی راه دور محدود و قابل ثبت است؟
آیا فرمانهای کنترلی نیازمند تأیید کاربر مجاز هستند؟
آیا رویدادها و تغییرات مهم در Audit Log ثبت میشوند؟
آیا نسخه پشتیبان از تنظیمات و اطلاعات وجود دارد؟
آیا بهروزرسانی تجهیزات و نرمافزارها با برنامه مشخص انجام میشود؟
آیا برای رخدادهای امنیتی، برنامه واکنش و بازیابی وجود دارد؟
این چکلیست جایگزین ارزیابی تخصصی امنیت نیست، اما میتواند نقاط نیازمند بررسی بیشتر را مشخص کند.
سؤالات متداول
چرا امنیت سایبری سیستم اسکادا در نیروگاه خورشیدی اهمیت دارد؟
زیرا SCADA به تجهیزات و دادههای عملیاتی نیروگاه متصل است. اختلال یا دسترسی غیرمجاز به این سامانه میتواند بر پایش، قابلیت اطمینان و در برخی معماریها بر کنترل تجهیزات اثر بگذارد.
آیا استفاده از HTTPS برای امن بودن SCADA کافی است؟
خیر. HTTPS از ارتباط کاربر با سرویس وب محافظت میکند، اما امنیت شبکه OT، ارتباط با تجهیزات، دسترسی کاربران، فرمانهای کنترلی و ثبت رویدادها نیز باید جداگانه بررسی شوند.
استاندارد IEC 62443 برای چه سامانههایی استفاده میشود؟
این خانواده استاندارد برای امنیت سیستمهای اتوماسیون و کنترل صنعتی طراحی شده و در حوزههایی مانند تولید و توزیع انرژی، صنایع فرایندی و زیرساختهای صنعتی کاربرد دارد.
آیا میتوان سامانه مانیتورینگ را بدون اینترنت اجرا کرد؟
بسته به معماری محصول، بله. بعضی سامانهها میتوانند در شبکه داخلی نیروگاه نصب شوند و برای عملکرد اصلی به اینترنت وابسته نباشند. در این حالت نیز باید امنیت شبکه داخلی، دسترسی کاربران و بهروزرسانیها مدیریت شوند.
جمعبندی
امنیت سایبری سیستم اسکادا یکی از الزامات مهم بهرهبرداری قابلاعتماد نیروگاههای خورشیدی است. محافظت از این سامانه فقط با یک ابزار امنیتی انجام نمیشود؛ بلکه به ترکیبی از تفکیک شبکه IT و OT، احراز هویت چندمرحلهای، کنترل دسترسی، رمزنگاری ارتباطات، ثبت رویدادها و برنامه بازیابی نیاز دارد.
استفاده از اصول IEC 62443 و راهنماهای امنیت فناوری عملیاتی میتواند به طراحی یک معماری امنتر کمک کند. در نهایت، امنیت SCADA باید بهصورت مستمر بررسی شود و متناسب با تغییر تجهیزات، کاربران و زیرساخت ارتباطی بهروزرسانی شود.